Qui construit AKARUP
Pourquoi AKARUP existe
Une équipe d'ingénieurs, une exigence : ce que nous affirmons doit pouvoir être vérifié. Nous n'inventons aucune primitive cryptographique — nous assemblons les standards les plus solides, nous concevons l'architecture qui les fait tenir ensemble, et nous développons nous-mêmes ce qui n'existe pas.
La sécurité informatique repose presque partout sur une promesse : votre fournisseur pourrait lire vos données, il s'engage à ne pas le faire. Vous n'avez aucun moyen de le vérifier, et cette promesse ne vaut plus rien le jour où son infrastructure est compromise.
AKARUP répond par l'architecture, pas par un engagement. Vos fichiers sont chiffrés sur votre machine avant tout envoi. Le serveur ne reçoit que des blocs opaques : il ne peut pas les lire, quel que soit l'endroit où il se trouve et quoi qu'on lui demande. Ce n'est pas une promesse de notre part, c'est une propriété technique — vérifiable, et qui ne dépend d'aucune confiance accordée à qui que ce soit.
Une échéance s'y ajoute, et elle est datée : le NIST demande l'abandon de la cryptographie classique d'ici 2035, et l'ANSSI recommande d'engager la transition dès maintenant pour les systèmes sensibles. Ce qui est chiffré aujourd'hui avec la cryptographie classique sera déchiffrable demain par les ordinateurs quantiques, et ce qui est intercepté maintenant est déjà stocké en attendant. AKARUP utilise les algorithmes post-quantiques standardisés par le NIST, de bout en bout, du mobile jusqu'aux serveurs. Aucune version n'est jamais écrasée, seulement ajoutée : ce qui rend une attaque par rançongiciel réversible.
La sécurité est une propriété de conception, pas une couche ajoutée. Toute la pile existe en deux implémentations indépendantes qui se vérifient mutuellement, l'architecture est documentée publiquement, et le produit est engagé dans une démarche de certification. Ce que nous affirmons peut être vérifié.
L'équipe aux commandes
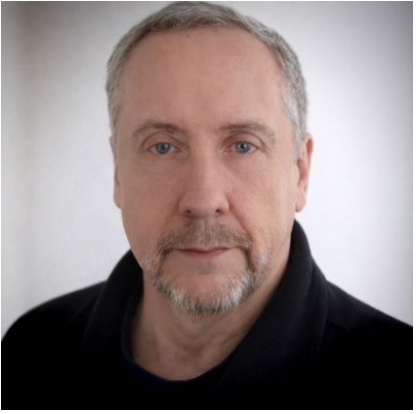
Pascal Pommier
Fondateur, CEO & CTO
Pascal dirige la conception technique d'AKARUP : architecture du protocole, cryptographie appliquée et infrastructure. Son parcours couvre la sécurité et la conformité (référentiels cloud souverains, RGPD, NIS2), les architectures cloud et multi-cloud à haute disponibilité, et l'IA embarquée en traitement local. La sécurité ne repose jamais sur une seule paire d'yeux : deux implémentations indépendantes se vérifient mutuellement, et des analyses externes sont publiées à chaque étape.
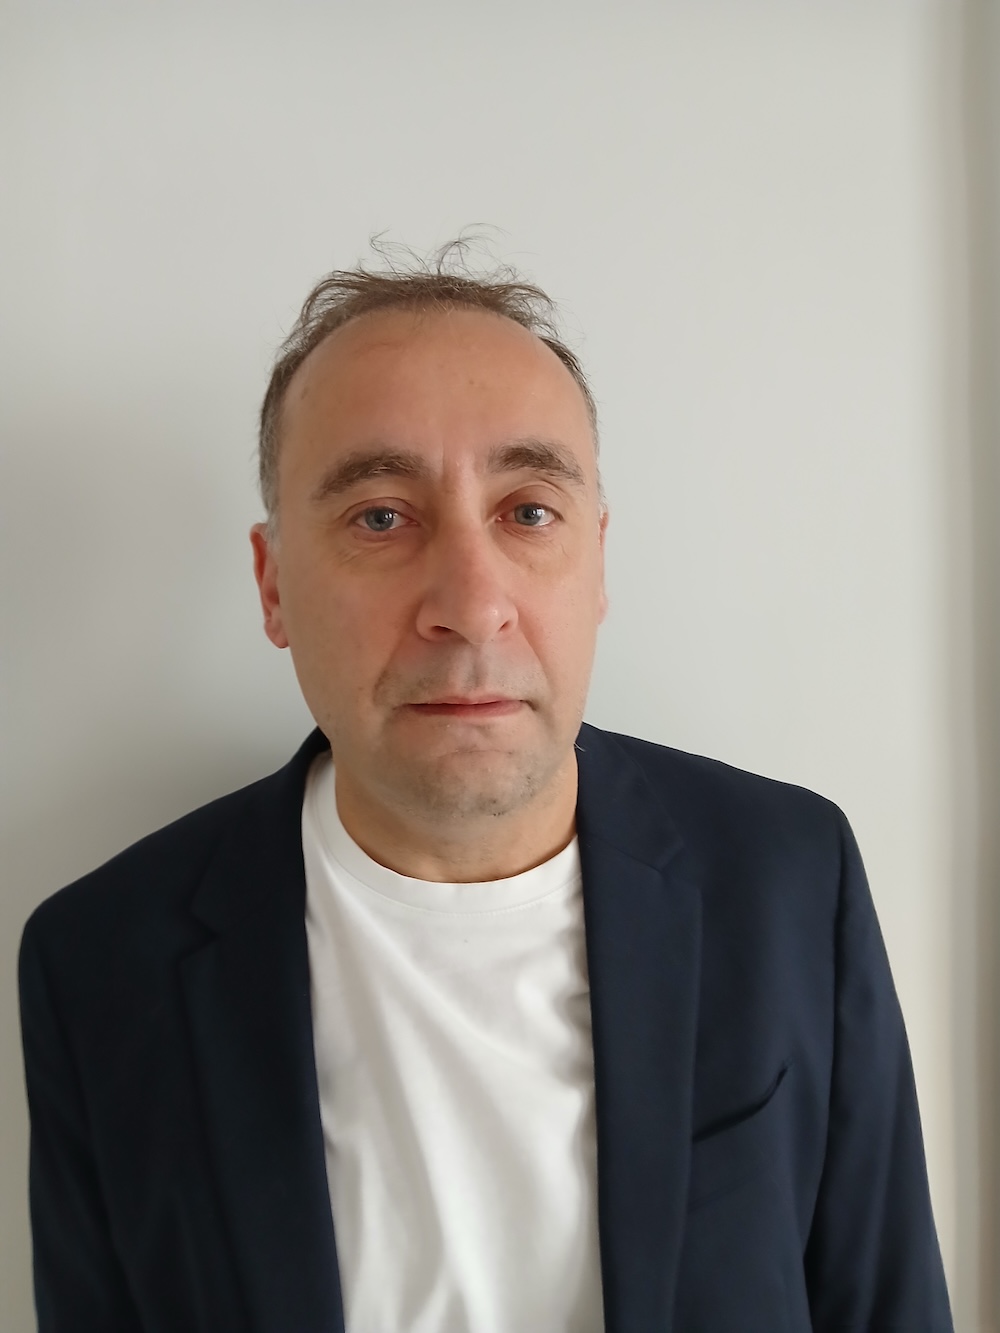
Nicolas Neyroumande
CBO — développement commercial & relation clients
Physicien de formation (master de physique fondamentale, ENS / Université Lyon I), complété d'un mastère spécialisé en management de la technologie (HEC / Mines ParisTech). Chez Orange, Nicolas a dirigé des projets technologiques puis des projets achats, avant un parcours de multi-entrepreneur : télécoms, 3D, VR/AR, énergie, marketing IA, services informatiques. Il conduit le développement commercial et la relation avec les organisations clientes.
Nos principes
01
Produits en production
Le site ne décrit que des capacités livrées et validées. Ce qui est en cours est présenté comme tel, mesures à l'appui.
02
Transparence vérifiable
Analyses publiées sans retouche, protocole implémenté deux fois, démarche d'évaluation externe documentée publiquement.
03
Souveraineté de bout en bout
Code, hébergement, exploitation : la chaîne complète est française et régie par le droit européen.
Éditeur
AKARUP est édité par AKARE SARL, société française établie à Paris. Coordonnées complètes dans les mentions légales.
Échanger avec nous ?
Nous répondons personnellement à chaque message.
ML-KEM-768 · ML-DSA-65 · XChaCha20-Poly1305 · Argon2id